
Inga produkter i varukorgen.
Cybersäkerhetsexperten: ”Det är en organisationsrisk” – så stärker du säkerheten
Cybersäkerhet Allt fler företag vill kontrollera hur väl deras cybersäkerhet fungerar. Jonas Magazinius, vd på Assured, ser färre kritiska sårbarheter hos organisationer som arbetar systematiskt. Men för att säkerheten ska förbättras krävs mer än tekniska tester.
En tidigare anställd som fortfarande har tillgång till företagets system. En konsult vars användarkonto aldrig har avslutats. Eller medarbetare som har behörighet till känslig information utan att behöva den i sitt arbete.
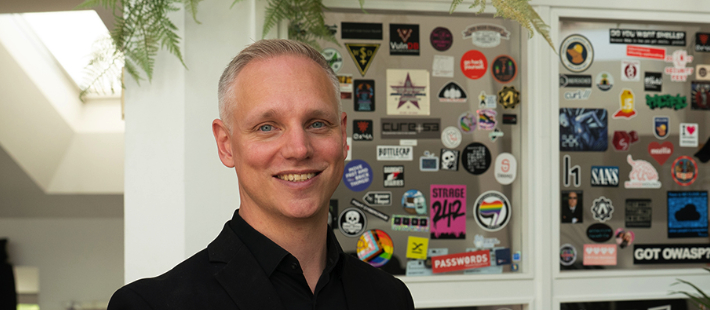
Det är några av de brister som Jonas Magazinius och hans kollegor på cybersäkerhetsföretaget Assured upptäcker när de granskar organisationers IT-system. Problemen kan verka enkla att åtgärda, men enligt Jonas Magazinius handlar de ofta om något större: hur organisationen fördelar ansvar och följer upp sitt säkerhetsarbete.
Han märker nu ett växande intresse för att undersöka hur väl företagens cybersäkerhet faktiskt fungerar.
Någonting är fel
Du är inloggad som prenumerant hos förlaget Pauser Media, men nånting är fel. På din profilsida ser du vilka av våra produkter som du har tillgång till. Skulle uppgifterna inte stämma på din profilsida – vänligen kontakta vår kundtjänst.
Kvalitetsmagasinet premium
Läs vidare – starta din prenumeration
Redan prenumerant? Logga in och läs vidare.
– Vi får betydligt fler förfrågningar.
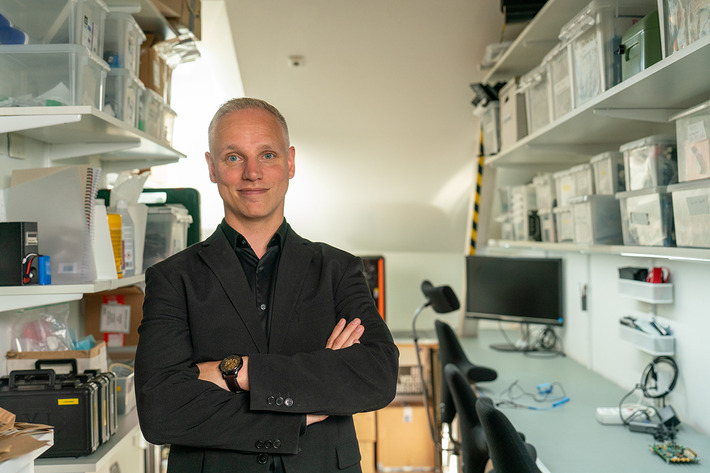
Jonas Magazinius upplever också att säkerhetsarbetet har förändrats under de senaste åren. Vid återkommande granskningar ser han en skillnad jämfört med tidigare.
– När vi kommer tillbaka så ser vi en lägre andel kritiska sårbarheter än vad vi gjorde förr.
Han beskriver det som en positiv utveckling, men betonar samtidigt att det fortfarande finns många system som kan vara sårbara.
Från säkerhetspolicy till verkligt skydd
För att veta om cybersäkerheten fungerar behöver organisationen enligt Jonas Magazinius kontrollera flera olika saker.
Det första är att undersöka om det finns säkerhetspolicyer, rutiner och en tydlig ansvarsfördelning. Nästa steg är att se om medarbetarna faktiskt följer reglerna.
Men även en organisation som har ordning på sina rutiner kan ha tekniska sårbarheter som ingen känner till.
– Penetrationstester är inte svaret på allt. Men det är svaret på frågan: Fungerar det i praktiken?
Vid ett penetrationstest försöker säkerhetsexperter hitta och utnyttja svagheter i ett IT-system under kontrollerade former. Det ger organisationen möjlighet att upptäcka brister innan de utnyttjas av någon annan.
Assured genomför sådana tester inom flera branscher, bland annat fordonsindustrin och medicinteknik. Inom vården har företaget granskat journalsystem och tekniska lösningar som används som beslutsstöd eller vägledning under operationer.
Där kan brister i cybersäkerheten också påverka den fysiska säkerheten. Jonas Magazinius beskriver hur den kopplingen har blivit viktig både inom medicinteknik och fordonsindustrin.
– Kan de påverka cybersäkerheten för en medical device så har det i sin tur påverkan på patientsäkerheten.
Det är också en anledning till att säkerhetstester behöver anpassas efter vilken typ av system som granskas. Riskerna ser olika ut beroende på hur tekniken används och vilka konsekvenser ett intrång kan få.
Behörigheter är en återkommande svaghet
När Assured granskar mer traditionella IT-system är brister i behörighetshanteringen särskilt vanliga.
Det kan handla om anställda som har tillgång till mer information än de behöver, eller användargrupper som ger omfattande rättigheter utan att organisationen har uppmärksammat det.
– Vad vi ofta ser är att användare ligger kvar efter lång tid. Folk som har slutat som fortfarande har giltiga användare i systemet.
Jonas Magazinius berättar också om konsulter som får konton med höga behörigheter under ett kort uppdrag. När uppdraget avslutas försvinner konsulten, men kontot kan ligga kvar i flera år.
Sådana brister visar enligt honom hur viktigt det är att säkerhetsarbetet fungerar även efter att rutinerna har införts. Det behöver finnas någon som kontrollerar att behörigheter ändras och avslutas när förutsättningarna förändras.
Men ansvarsfrågan blir minst lika viktig när ett penetrationstest har avslöjat en sårbarhet.
Jonas Magazinius beskriver hur organisationer ibland får en granskningsrapport utan att det är tydligt vem som ska ta hand om resultaten.
– När vi sen får en sårbarhet som omfattar det systemet så vet man vem det är som ska ta hand om det.
Han menar att organisationen redan från början behöver bestämma vem som ansvarar för olika system och säkerhetsåtgärder.
Ett exempel är tvåfaktorsautentisering. Om företaget uppger att alla system har ett sådant skydd behöver någon äga det påståendet och ansvara för att det kontrolleras.
Annars kan säkerhetsarbetet stanna vid att bristerna identifieras, utan att någon ser till att de försvinner.
Jonas Magazinius berättar att Assured ibland kommer tillbaka till företag och hittar samma sårbarheter som vid den föregående granskningen.
– Vi gjorde testet men ingen var ansvarig för att hantera det och följa upp det. Då blev det ingenting av det.
Granskningen måste ge användbara svar
För att säkerhetstester ska leda till förbättringar behöver också själva granskningen hålla tillräckligt hög kvalitet. Enligt Jonas Magazinius finns det stora skillnader mellan olika penetrationstester. En viktig faktor är hur noggrant experterna undersöker systemet.
– Vad som skiljer ett bra test från ett dåligt test, är ju delvis djupet, hur grundligt man testar någonting. För att få en bra bild av hur systemet beter sig räcker det inte att bara köra en skanning på ytan.
Men det räcker inte att hitta tekniska sårbarheter. Resultaten måste också presenteras så att organisationen förstår vad som behöver göras.
Jonas Magazinius betonar därför vikten av en tydlig rapport, där även personer utan teknisk specialistkunskap kan förstå riskerna.
– Pedagogik är en väldigt viktig del, inte bara i test utan i rapportdelen av att kunna beskriva en sårbarhet så att även den som inte är lika tekniskt insatt kan förstå varför det är ett problem.
Enligt honom behöver rapporten också beskriva varför en brist måste åtgärdas och hur organisationen bör gå till väga. På så sätt kan resultatet användas av både IT-specialister och dem som ansvarar för verksamheten.
Cybersäkerhet är en fråga för ledningen
Men ansvaret för cybersäkerheten stannar inte hos dem som förvaltar organisationens IT-system. Jonas Magazinius hänvisar till cybersäkerhetslagen och EU NIS 2-direktiv, som ställer krav på ledningens ansvar för cybersäkerheten i de verksamheter som omfattas.
Han menar att cybersäkerhet behöver hanteras på samma sätt som andra risker som kan påverka verksamhetens förmåga att fungera.
– Det är en organisationsrisk. Det påverkar hela företaget om någonting händer, om det står stilla.
Han tar ransomware-attacker som exempel. Även om ett företag har säkerhetskopior och möjlighet att återställa sina system kan ett angrepp få stora konsekvenser.
Det handlar bland annat om hur länge verksamheten klarar sig utan de system som medarbetarna behöver för att kunna arbeta.
– En dag kanske de flesta klarar. Om det tar en vecka att återställa börjar nog de flesta organisationer svettas.
Enligt Jonas Magazinius behöver ledningen därför ta ställning till vilka risker organisationen kan acceptera och hur långa avbrott verksamheten klarar av. Målet är inte att eliminera alla risker, utan att avgöra vilka konsekvenser organisationen kan hantera.
Samtidigt påpekar han att riskbedömningen behöver ses över regelbundet. Säkerhetsåtgärder som var tillräckliga när de infördes behöver inte vara det längre, även om organisationen inte har förändrat något i sina system. Hotbilden kan ha förändrats under tiden.
Fakta
Fyra råd för att stärka cybersäkerheten
För organisationer som vill få bättre kontroll över sina säkerhetsrisker lyfter Jonas Magazinius fram fyra arbetssätt.
1. Fördela ansvaret i verksamheten. Utse ansvariga för organisationens system och informationstillgångar. Ansvaret ska inte enbart ligga hos IT-chefen eller säkerhetschefen. Varje del av verksamheten behöver veta vem som ansvarar för säkerheten och vem som ska agera när en brist upptäcks.
2. Bestäm vilka risker ni kan acceptera. Målet är inte att eliminera alla risker, utan att fastställa vilka risker organisationen kan leva med. Det kan exempelvis handla om hur länge verksamheten klarar sig utan ett system innan konsekvenserna blir för stora.
3. Följ upp cybersäkerheten på ledningsnivå. Jonas Magazinius anser att cybersäkerhet bör rapporteras till ledningsgruppen och styrelsen lika regelbundet som ekonomi och kvalitet. Han rekommenderar också att organisationer tar fram nyckeltal som gör det möjligt att följa utvecklingen.
4. Testa säkerheten regelbundet. Hotbilden förändras hela tiden. Även om en säkerhetsåtgärd fungerade när den infördes kan nya sårbarheter eller förändrade förutsättningar göra den otillräcklig. Därför behöver organisationen fortsätta testa sina system och följa upp resultaten.